Nueva falla en Smart Sampa expuso imágenes de 17.000 cámaras, según UOL
La vulnerabilidad involucraba a una empresa que almacena videos en la nube para socios del programa de vigilancia de São Paulo; la alcaldía dice que la lista de enlaces nunca fue pública.
Traducido del original en portugués por la redacción de Panorama. Leer en portugués
Resumen elaborado por la redacción de Panorama a partir de las fuentes listadas. Los hechos se atribuyen a las publicaciones originales.
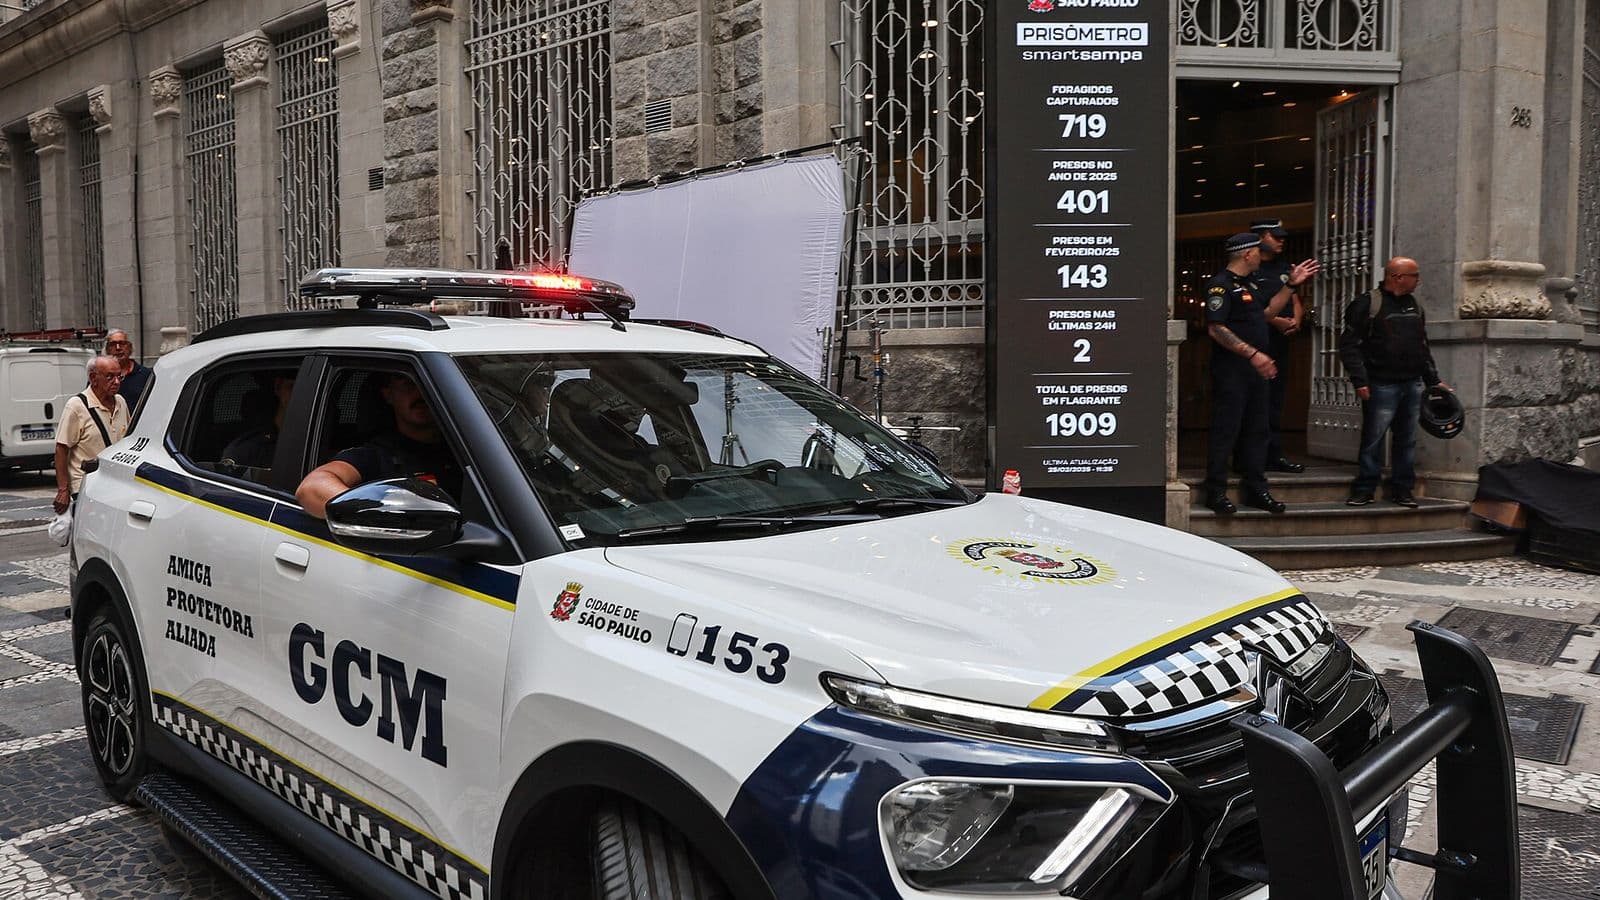
La plataforma de Smart Sampa, programa de videovigilancia con reconocimiento facial de la Alcaldía de São Paulo, tenía una segunda falla de seguridad que permitía ver imágenes de 17.000 cámaras, según un reportaje del columnista Artur Rodrigues, de UOL, replicado por Folha de S.Paulo el martes (3).
De acuerdo con UOL, la vulnerabilidad involucraba cámaras alojadas por Monuv, empresa que ofrece almacenamiento en la nube a socios del programa, y las transmisiones pudieron ser vistas directamente durante cinco días. Como prueba, el columnista saludó a cámaras en el centro de la ciudad y luego recuperó las imágenes. Relató haber visto calles donde viven autoridades como el ministro Alexandre de Moraes, del Supremo Tribunal Federal (STF), y los expresidentes Michel Temer y Fernando Henrique Cardoso.
La primera falla, revelada por UOL el 20 de octubre, implicaba la posibilidad de acceso indebido a 89.000 cámaras. Folha también publicó, con base en documentos técnicos y relatos de especialistas en ciberseguridad, que fallas en la plataforma SentinelX, base del programa, dejaban expuestas direcciones web y datos vinculados a diversos municipios.
La alcaldía afirmó que la lista de enlaces "nunca estuvo pública" y que no hay señales de ataque al sistema. La Secretaría Municipal de Seguridad Urbana dijo que la planilla resultó de un análisis de ciberseguridad realizado por Prodam, empresa de tecnología del municipio, a pedido del alcalde Ricardo Nunes, y que el envío del archivo a UOL configura una nueva filtración delictiva, y que se adoptarán medidas para investigar y responsabilizar a los involucrados.
Monuv declaró que sigue buenas prácticas de seguridad y las especificaciones definidas por el propio Smart Sampa, y atribuyó la exposición de los enlaces a la filtración de credenciales de acceso en la plataforma del programa.