Nova falha no Smart Sampa expôs imagens de 17 mil câmeras, segundo o UOL
Vulnerabilidade envolvia empresa que armazena vídeos em nuvem para parceiros do programa de vigilância paulistano; prefeitura diz que lista de links nunca foi pública.
Resumo elaborado pela redação do Panorama a partir das fontes listadas abaixo. Os fatos citados são atribuídos às publicações originais.
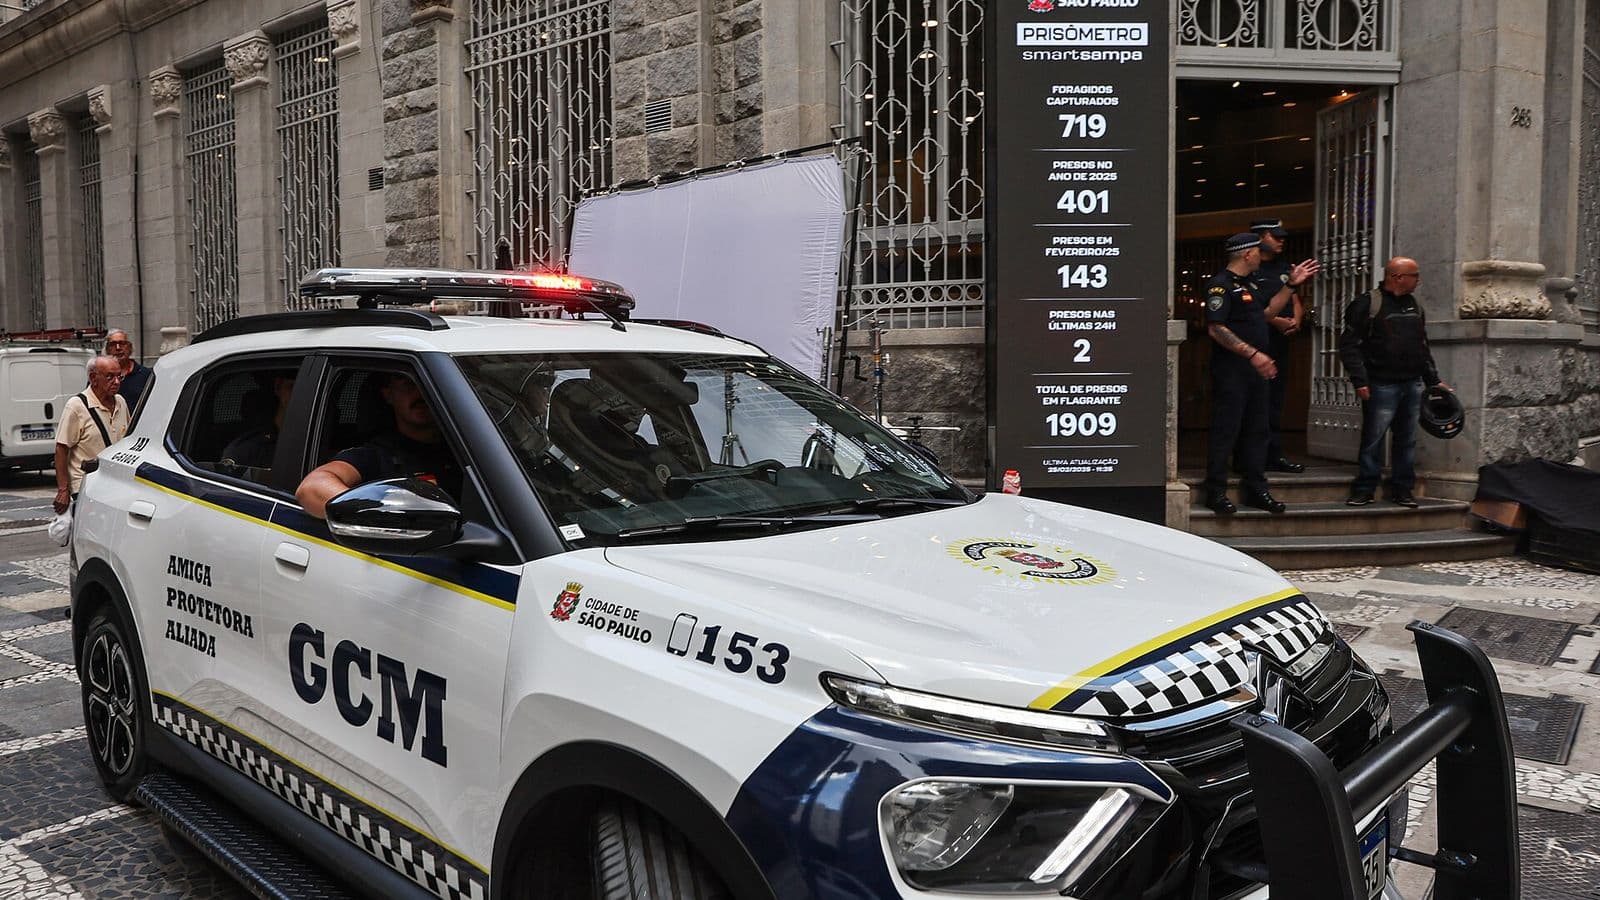
A plataforma do Smart Sampa, programa de videomonitoramento com reconhecimento facial da Prefeitura de São Paulo, tinha uma segunda falha de segurança, que permitia ver imagens de 17 mil câmeras, segundo reportagem do colunista Artur Rodrigues, do UOL, repercutida pela Folha de S.Paulo na terça-feira (3).
De acordo com o UOL, a vulnerabilidade envolvia câmeras hospedadas pela Monuv, empresa que oferece armazenamento em nuvem a parceiros do programa, e as transmissões puderam ser acessadas diretamente por cinco dias. Para comprovar, o colunista acenou para câmeras no centro da cidade e depois recuperou as imagens. Ele relatou ter visto ruas onde moram autoridades como o ministro Alexandre de Moraes, do Supremo Tribunal Federal (STF), e os ex-presidentes Michel Temer e Fernando Henrique Cardoso.
A primeira falha, revelada pelo UOL em 20 de outubro, envolvia a possibilidade de acesso indevido a 89 mil câmeras. A Folha também publicou, com base em documentos técnicos e relatos de especialistas em cibersegurança, que falhas na plataforma SentinelX, base do programa, deixavam expostos endereços virtuais e dados ligados a diversos municípios.
A prefeitura afirmou que a lista de links "nunca esteve pública" e que não há sinais de ataque ao sistema. A Secretaria Municipal de Segurança Urbana disse que a planilha resultou de uma análise de cibersegurança feita pela Prodam, empresa de tecnologia do município, a pedido do prefeito Ricardo Nunes, e que o envio do arquivo ao UOL configura novo vazamento criminoso e que serão adotadas providências para investigar e responsabilizar os envolvidos.
A Monuv declarou que segue boas práticas de segurança e as especificações definidas pelo próprio Smart Sampa, e atribuiu a exposição dos links ao vazamento de credenciais de acesso na plataforma do programa.